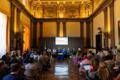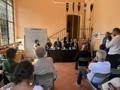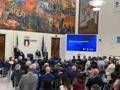




"Vogliamo fare questo perché l'evoluzione della cybersicurezza sta portando questo tipo di attività al di fuori dei classici aspetti tecnici. Pertanto, il Ciso deve essere coinvolto all'interno della governance, delle decisioni di business, della gestione del rischio. Inoltre, vogliamo creare una comunità che sia un interlocutore autorevole per le istituzioni, per gli enti e per tutti gli stakeholder, in modo da portare ai tavoli di confronto l'esperienza e le esigenze di chi esercita quotidianamente questo tipo di attività. Il nostro obiettivo finale è migliorare il livello di cybersicurezza delle singole organizzazioni e, quindi, la sicurezza del sistema Paese". Sono le parole di Fabio Ugoste Presidente AssoCISO, in occasione di Ciso Meetup 2026, una giornata di confronto tra istituzioni e chief information security officer per la resilienza cibernetica del Sistema Paese, svoltosi presso Casa dell'Aviatore a Roma.