


Il governo dopo la riunione tra il sottosegretario alla presidenza del Consiglio Mantovano e il ministro dell’Agricoltura Lollobrigida con il direttore dell’Agenzia per la Cybersicurezza nazionale (Acn) e i direttori delle Agenzie di intelligence: "Impatto attacchi in Italia è limitato". Polizia postale avvia accertamenti


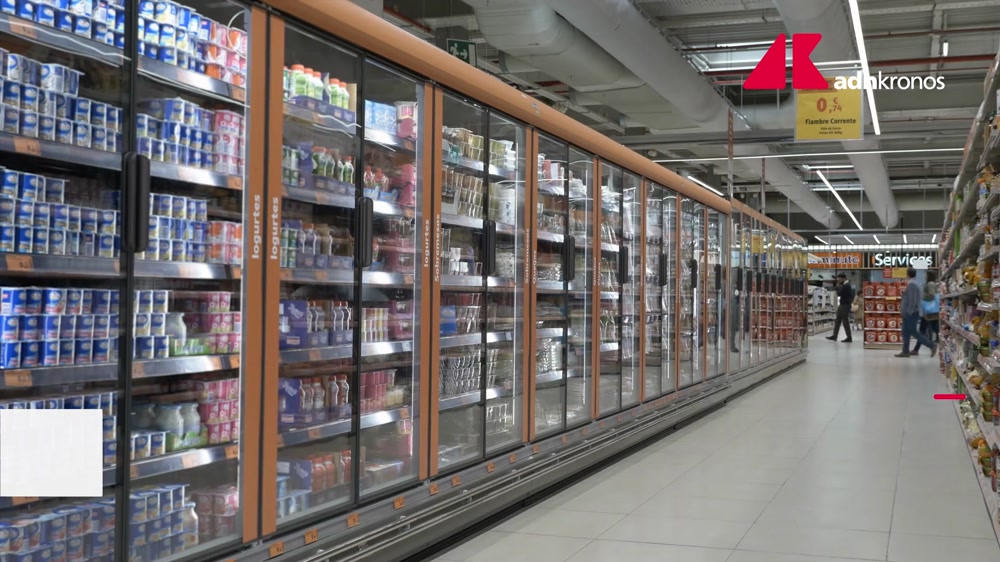
Nessun allarme ma massima attenzione sugli attacchi hacker che stanno interessando in Europa, e ora anche in Italia, alcuni sistemi di refrigerazione commerciale. E' quanto emerso da una riunione tenutasi oggi a palazzo Chigi tra il sottosegretario alla presidenza del Consiglio, Alfredo Mantovano, e il ministro dell’Agricoltura, Francesco Lollobrigida, alla quale hanno partecipato il direttore dell’Agenzia per la Cybersicurezza nazionale (Acn) e i direttori delle Agenzie di intelligence.
Il "governo, in tutte le sue articolazioni, continuerà ad agire lungo quattro direttrici: monitoraggio e analisi della minaccia, attività peraltro avviata già da mesi; interlocuzione costante con i fornitori e i venditori della filiera alimentare; individuazione e tempestiva notifica dei soggetti esposti; diffusione su larga scala di comunicazioni preventive e indicazioni per la mitigazione dei rischi nei settori interessati. Non sussiste quindi alcun allarme, ma permane la massima attenzione da parte di tutti i soggetti istituzionali competenti".
''Dai primi accertamenti - si legge ancora - emerge che in Italia l’impatto degli attacchi è al momento fortemente limitato: sono state interessate poche unità commerciali, a fronte delle migliaia presenti sull’intero territorio nazionale, per lo più munite ancora adesso di sistemi di sicurezza obsoleti, con interfacce esposte direttamente su Internet e carenze nei meccanismi di autenticazione". La" gran parte della catena di distribuzione risulta invece dotata di sistemi di protezione aggiornati, in grado di respingere intrusioni malevole".
Dopo gli attacchi hacker ai sistemi della catena del freddo di numerosi supermercati in diversi Paesi europei, l'allerta è scattata anche in Italia. La Polizia postale sta svolgendo accertamenti sugli incidenti che si sono registrati e che avrebbero colpito imprese di almeno tre regioni. E oggi per oggi a Palazzo Chigi è stata convocata anche una riunione per fare il punto. A coordinarla il sottosegretario alla presidenza del Consiglio Alfredo Mantovano. Parteciperanno il direttore dell’Agenzia per la Cybersicurezza nazionale e i direttori delle Agenzie di intelligence.
Guasti si sono registrati in Sicilia, in sei punti vendita, ma segnalazioni sono arrivate anche da un'azienda toscana, operante nella ristorazione collettiva, e da una dell'Emilia Romagna, attiva nella produzione dei surgelati. "Abbiamo avuto la conferma che si tratta di un attacco hacker in almeno quattro supermercati Coop in Sicilia" ha detto all'Adnkronos Giuseppe Spadaro, direttore generale del gruppo Coop Radenza, che gestisce supermercati a marchio Coop in Sicilia. "La situazione è al momento sotto controllo, posso confermare che abbiamo avuto degli attacchi, ma il problema è stato già circoscritto. Abbiamo appurato che sono stati attacchi che stiamo gestendo con gli organi di controllo. Abbiamo avviato i protocolli con l'Agenzia per la cybersicurezza nazionale (Acn)".
"Abbiamo fatto un check per verificare l’andamento della situazione, per ora è tutto tranquillo, non registriamo anomalie nel sistema di refrigerazione" hanno spiegato, poi, da Coop all'Adnkronos dopo alcuni episodi in Sicilia, in supermercati di una catena che lavora in franchising con il marchio Coop, al di fuori della rete di gestione diretta del marchio. "Il nostro istituto interno che si occupa di progettazione, gestione e funzionamento dei punti vendita - un pool di architetti e ingegneri - sta monitorando i sistemi di controllo della rete Coop, sistemi evoluti che ci consentono di tenere sotto controllo tutto quello che può succedere. Sono ragionevolmente tranquilli, confortati dalla disponibilità di questi sistemi di controllo adeguati".
La notizia è arrivata, dopo che sono stati colpiti centri commerciali in mezza Europa tra cui Belgio, Svezia, Lussemburgo, Olanda, Finlandia, Irlanda ed Estonia, alterando da remoto le temperature degli impianti di refrigerazione che sono arrivati anche a toccare i 50 gradi.
L'industria britannica della lavorazione della carne è stata colpita da attacchi informatici, ha dichiarato un alto funzionario della sicurezza informatica, Paul Chichester, direttore delle operazioni presso il National Cyber Security Centre. L'impatto è stato minimo, ha detto Chichester.
Anche la Germania è stata colpita dall'ondata di attacchi informatici. Secondo quanto riferito oggi dall'agenzia di stampa tedesca Dpa, sono stati attaccati gli impianti di refrigerazione di un supermercato gestito dall'ente di beneficenza Arbeiterwohlfahrt a Wetter-Volmarstein, nel Land della Renania Settentrionale-Vestfalia. La temperatura è salita sia nei banchi frigo del punto vendita, sia nelle aree di stoccaggio esterne. Il supermercato è stato costretto a gettare via ingenti quantità di generi alimentari. L'entità dei danni non è ancora chiara. Secondo Sandrae Salten, responsabile dell'organizzazione, l'obiettivo reale degli hacker era l'azienda che si occupa della manutenzione da remoto degli impianti di refrigerazione.
I media tedeschi riportano che sono stati colpiti anche supermercati a Wuppertal e nella regione del Münsterland. La polizia non ha ancora rilasciato dichiarazioni in merito. Ieri dei criminali informatici hanno provocato un innalzamento della temperatura in frigoriferi e congelatori anche in Belgio, dove la Procura federale ha aperto un'indagine, oltre che nei Paesi Bassi, in Lussemburgo, Svezia, Finlandia, Estonia, Irlanda e Italia.
A quanto apprende l’Adnkronos il Copasir è pronto a chiedere informazioni al governo, dopo le notizie degli attacchi informatici che stanno interessando i sistemi della catena del freddo di numerosi operatori in diversi Paesi europei. Domani, alle 14, era già prevista la seduta del Comitato con all’ordine del giorno l’audizione del direttore dell’Agenzia Informazioni per la Sicurezza Interna (Aisi), Bruno Valensise. Sarà, quindi, l’occasione per riunirsi e chiedere all’esecutivo aggiornamenti sulla situazione. Tra l’altro per il giorno successivo, mercoledì 4 novembre alle 13.30, era già in calendario davanti al Copasir l’audizione del direttore generale dell'Agenzia per la cybersicurezza nazionale (Acn), Andrea Quacivi: sarà senz’altro la sede per avere ulteriori informazioni.