


I cyberattacchi ai sistemi di refrigerazione dei supermercati in alcuni Paesi europei evidenziano la sottovalutazione della sicurezza IoT.


L'attacco informatico ai sistemi di refrigerazione dei supermercati in diversi Paesi europei, analogo a quello avvenuto in Francia il mese scorso, mette in luce i rischi connessi alle apparecchiature collegate a Internet, resi ancora più critici dalla sottovalutazione della minaccia da parte di alcuni operatori economici.
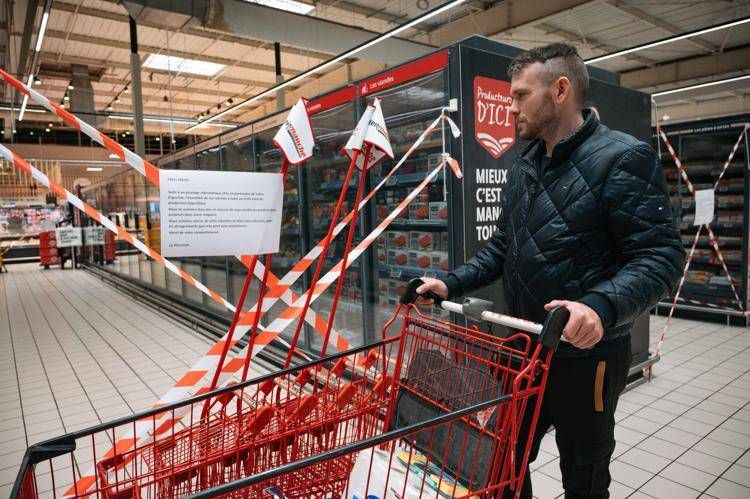
Proprio come accaduto in Francia a ottobre, stamattina diversi supermercati in Belgio, Estonia, Finlandia, Lussemburgo e Svezia hanno riscontrato un drastico aumento della temperatura nei propri frigoriferi e congelatori, cosa che li ha costretti a gettare via prodotti alimentari ormai deteriorati.
Un tempo isolati dalla rete, i macchinari industriali, come gli impianti di refrigerazione, sono oggi connessi per consentirne il monitoraggio e la gestione da remoto, spiega Antoine Hautin, segretario generale di Almond, società di consulenza specializzata in sicurezza informatica.
L'obiettivo degli hacker è intervenire su apparecchiature fisiche attraverso un sistema informatico. In Francia, ad esempio, sono stati presi di mira i sistemi di controllo della refrigerazione prodotti dall'azienda danese Danfoss, utilizzati in numerosi punti vendita. "Si tratta di dispositivi che regolano la temperatura di diversi frigoriferi. Solitamente, il controllo avviene tramite un'interfaccia web: basta accedere con una password per impostare la temperatura desiderata all'interno del frigorifero", chiarisce Kévin Tellier, ingegnere esperto in sicurezza informatica per Synacktiv.
Queste interfacce "dovrebbero trovarsi all'interno di una rete chiusa" e "non essere accessibili da Internet". Eppure, alcune di esse risultavano esposte, cosa che le rendeva potenzialmente accessibili "a chiunque possieda un minimo di competenze tecniche", aggiunge l'esperto.
In assenza di adeguate misure di protezione, "qualsiasi impianto o apparecchiatura" connessa, che si tratti del settore automobilistico, energetico o dei trasporti, può essere esposta a scenari analoghi, osserva Olivier Daloy, esperto di sicurezza informatica per Zscaler.
Secondo un esperto di sicurezza informatica che ha richiesto l'anonimato, le infrastrutture industriali sono vulnerabili poiché combinano sistemi informatici (It) con apparecchiature fisiche (Ot), alcune delle quali sono datate. Penetrando nelle reti informatiche, gli hacker possono raggiungere i sistemi che controllano direttamente queste apparecchiature, causando ripercussioni nel mondo reale. Secondo Olivier Daloy, sono ipotizzabili in particolare due scenari: lo sfruttamento di una vulnerabilità tecnica o l'utilizzo di credenziali compromesse per accedere alle apparecchiature.
In Francia, l'attacco informatico dello scorso ottobre è stato reso possibile da "carenze elementari nella sicurezza", come dichiarato da Vincent Strubel, direttore dell'Agenzia nazionale per la sicurezza dei sistemi informativi (Anssi). Tra queste, ha citato "l'esposizione diretta su Internet di impianti di refrigerazione, gestiti senza particolari misure di sicurezza, e l'uso di password deboli".
Quanto all'identità dei responsabili, "potrebbe trattarsi di chiunque". Poiché l'attacco non è stato "estremamente sofisticato, non è possibile stabilire se gli autori dispongano o meno di risorse ingenti", osserva Kévin Tellier.