





Cresce l'allarme per la sicurezza informatica in Italia. Dopo la recente rivelazione da parte di OpenAI di due gravissime falle nel linguaggio di programmazione Php – e mentre l’agenzia per la cybersicurezza nazionale (Acv) e l’esecutivo continuano a monitorare l’evolversi della situazione – arrivano i dati ufficiali che certificano il concreto pericolo di compromissione per centinaia di migliaia di portali web nel Paese. Tanto da spingere Acn a consigliare di mettere offline i siti, quando non è possibile applicare le contromisure indicate.
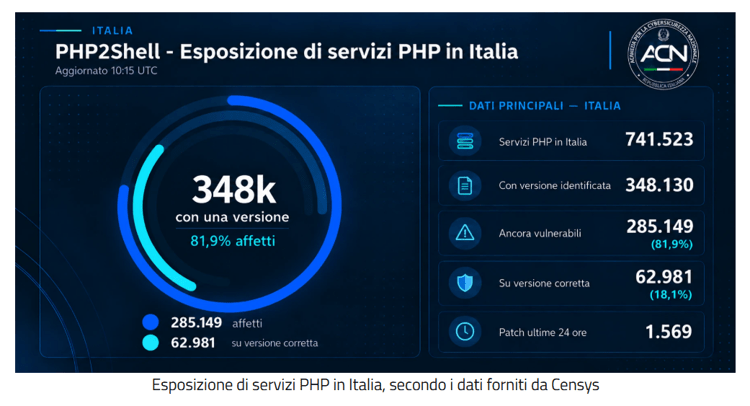
A delineare la gravità del quadro è l'ultimo bollettino d'allerta diramato dal Csirt Italia (il Computer Security Incident Response Team di Acn): l'81,9% dei servizi Php con versione identificata sul territorio nazionale risulta potenzialmente vulnerabile al complesso di falle ribattezzato Php2Shell. Secondo i dati di esposizione disponibili al 25 ottobre 2026, su 741.523 servizi Php rilevati in Italia, 285.149 risultano utilizzare versioni potenzialmente vulnerabili, pari all'81,9% dei servizi per i quali è stato possibile identificare la versione in uso, a fronte di appena 62.981 istanze aggiornate a una versione protetta. A quanto si apprende, Acn in questi giorni sta già inviando notifiche ai gestori di circa 60mila domini.
Sfruttando i ‘buchi’ di sicurezza Php, i criminali informatici possono infatti ottenere l'accesso ed eseguire codice malevolo sui server, rubare dati, utilizzare le infrastrutture per altri attacchi. "La vulnerabilità potrebbe consentire l'esecuzione di codice da remoto in presenza di specifiche condizioni applicative e di configurazione. In particolare, lo sfruttamento richiede che il parametro session.serialize_handler, inizialmente configurato su php_binary o php_serialize, venga modificato dinamicamente a php prima dell'avvio della sessione e che la funzionalità di monitoraggio dell'avanzamento degli upload risulti abilitata", scrive l'Acn.
Al centro dell'emergenza vi sono vulnerabilità critiche di tipo Remote Code Execution, in particolare Cve-2026-109618 e Cve-2026-109619, che consentono a un attaccante non autenticato di prendere il controllo dei sistemi esposti. Il quadro è reso ancor più delicato da tentativi di attacco già in corso, dalla diffusione pubblica di Proof of Concept (PoC) e dall'emersione di una terza criticità (Cve-2026-115560) per la quale non è ancora pronta una patch. Le versioni impattate includono Php 8.5 (precedente a 8.5.12), 8.4 (precedente a 8.4.27), 8.3 (precedente a 8.3.36), 8.2 (precedente a 8.2.35) e tutte le versioni 8.1 o antecedenti, da tempo prive di supporto.
L'autorità nazionale invita dunque i gestori di infrastrutture digitali a intervenire con la massima tempestività attraverso precise misure: aggiornare immediatamente le installazioni Php vulnerabili alle versioni corrette, verificando l'effettiva applicazione degli aggiornamenti di sicurezza, anche in presenza di pacchetti gestiti dai fornitori delle distribuzioni; disabilitare il parametro session.upload_progress.enabled, impostandone il valore a 0, secondo le indicazioni del vendor, al fine di mitigare la Cve-2026-115560, per la quale non è ancora disponibile una patch. Verificare che la configurazione sia effettivamente applicata ai processi PHP interessati.
Tra le altre misure : configurare i Web Application Firewall (Waf) in modalità blocco, qualora siano disponibili specifiche regole di protezione per le vulnerabilità in oggetto, verificandone l'attivazione e l'efficacia. Tali misure non devono essere considerate sostitutive degli aggiornamenti di sicurezza.
Acn consiglia anche di "valutare la disattivazione dei servizi vulnerabili, ponendoli offline qualora non sia possibile procedere tempestivamente all'aggiornamento o adottare misure di mitigazione efficaci, fino al ripristino di adeguate condizioni di sicurezza"; bisogna poi "effettuare verifiche retrospettive sui log e sugli eventi di sicurezza, al fine di individuare eventuali indicatori di sfruttamento o compromissione, con particolare attenzione a richieste Http anomale, errori di esaurimento della memoria e interruzioni inattese dei processi Php. Si ribadisce la necessità di intervenire immediatamente sui sistemi esposti e potenzialmente vulnerabili, adottando le misure di contenimento indicate anche nei casi in cui l'aggiornamento non possa essere eseguito nell'immediato".